

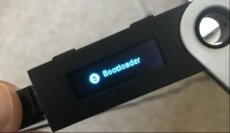

ذكرت صحيفة "فايننشال تايمز" أن مجرمين تمكنوا من سرقة ما بين 86 و93 مليون دولار من العملات الرقمية من أكثر من 300 محفظة إلكترونية، عبر اختراق أجهزة "ليدجر" (Ledger) الأصلية وزرع مكونات إلكترونية دقيقة داخل أجهزة تشبه وحدات "يو إس بي" لسرقة كلمات المرور، وأن شركة "ليدجر" وصفت العملية بأنها "واحدة من أكثر الهجمات تطوراً" التي شهدها قطاع العملات الرقمية.
وأوضحت الصحيفة أن الهجوم استهدف أجهزة "ليدجر" التي بيعت عبر الموزع المعتمد "CryptoBilis" في جنوب شرق آسيا، حيث قام مجرمون منظمون على مدى أشهر بشراء أجهزة أصلية وفتحها وزرع مكونات خفية مصممة لالتقاط عبارة الاسترداد المكونة من 24 كلمة أثناء إعداد المستخدم للمحفظة، ثم إعادتها إلى التوزيع، وأن هذه المكونات المزروعة أرسلت البيانات المسروقة عبر شبكة "إل تي إي" و"إي سيم" متجاوزة بذلك حاسوب المستخدم وواي فاي، وأن أي شخص يحصل على عبارة الاسترداد يمكنه إعادة بناء المحفظة على جهاز آخر ونقل الأموال.
ولفتت الصحيفة إلى أن خسائر توزعت على ست شبكات بلوكشين، أبرزها "ترون" التي استحوذت على نحو 70 مليون دولار معظمها بالعملة المستقرة "تيثر"، وأن شركة "تيثر" جمدت نحو 10 ملايين دولار من عملات "يو إس دي تي" المرتبطة بالمحافظ المخترقة، لكن الأصول الأخرى مثل "بيتكوين" لا تملك جهة إصدار يمكنها إيقاف التحويلات. ونقلت عن "ليدجر" قولها إن أنظمتها الداخلية لم تتعرض للاختراق، وإنها تتعامل مع الأمر كهجوم على قناة توزيع واحدة، وأنها طلبت من "CryptoBilis" وقف جميع المبيعات والشحنات، ونصحت من اشترى أجهزة منها خلال 90 يوماً بعدم تشغيلها، ومن استخدمها بالفعل بنقل أصوله إلى محفظة جديدة بعبارة استرداد جديدة.
وخلصت الصحيفة إلى أن منافس "ليدجر" شركة "تريزور" قلّصت عدد الموزعين الذين تتعامل معهم لتتمكن من تدقيق كل شريك، فيما شهدت محافظ "كولد كارد" سرقة نحو 116 مليون دولار في آب الماضي بعد استغلال ثغرة في نظامها.